O que é A Cartografia do Cuidado, Tomo II
8 de novembro de 2026
A Arte da Integração: do Conhecimento à Sabedoria
11 de novembro de 2026
A Guerra Pelo Invisível: Energia, Informação e o Futuro da Humanidade
Quem está por trás dos ataques cibernéticos na Europa?
Os ataques de hackers contra países europeus fazem parte de um cenário complexo que envolve espionagem, sabotagem digital, crime organizado e disputas geopolíticas.
A questão central é distinguir quem executa os ataques, quem os financia e quem se beneficia deles. Nem sempre são as mesmas pessoas ou organizações.
Entre os principais suspeitos e responsáveis identificados em investigações internacionais estão grupos associados à Rússia, à China, ao Irã e à Coreia do Norte, além de organizações criminosas independentes.
Mas há uma distinção importante: não existe evidência de que todos os ataques cibernéticos à Europa sejam coordenados por uma única organização central.
O que revelam as investigações mais recentes?
O relatório do CERT-EU, publicado em 6 de novembro de 2026, aponta operações de espionagem ligadas à Rússia e atividades de organizações criminosas.
Entre os grupos identificados estão:
| Grupo ou organização | Vínculo identificado | Atividade |
|---|---|---|
| APT28 (Fancy Bear) | Associado à inteligência militar russa (GRU) | Espionagem militar e governamental |
| Sandworm | Associado ao GRU russo | Sabotagem de sistemas e infraestrutura |
| NoName057(16) | Hacktivistas pró-Rússia | Ataques a serviços públicos, bancos e infraestrutura |
| CARR (Cyber Army of Russia Reborn) | Grupo pró-Rússia ligado ao GRU, segundo a UE | Ataques a infraestrutura crítica |
| Grupos associados à China | Operações atribuídas a atores vinculados ao Estado chinês | Espionagem e obtenção de informações estratégicas |
| Qilin e KillSec | Redes de cibercrime | Sequestro de dados e extorsão |
CERT-EU+3 – October 2026
Existe uma guerra cibernética em andamento?
Há evidências de operações cibernéticas relacionadas aos conflitos geopolíticos atuais.
O CERT-EU identificou 174 atores distintos em atividades maliciosas contra instituições da União Europeia e seu ecossistema durante 2025. Entre as atividades atribuíveis, destacaram-se atores associados à China e à Rússia.
A agência europeia ENISA também analisou 8.257 incidentes em 2025, identificando motivações ideológicas, financeiras e de espionagem.
Isso sugere uma combinação de interesses estratégicos, econômicos e políticos, mas não comprova a existência de um comando único por trás dos ataques.
Quero examinar três dimensões: quem executa os ataques, quem oferece apoio financeiro ou operacional e quais interesses geopolíticos estão envolvidos.
Há uma diferença fundamental entre um grupo hacker atuar em favor dos interesses de um Estado e receber ordens diretamente de seus serviços de inteligência. Essa ligação precisa ser demonstrada por evidências técnicas, financeiras ou investigações oficiais.
Para avançarmos com precisão, vamos investigar os ataques recentes e seus possíveis mandantes, incluindo as conexões com Rússia, China, OTAN e serviços de inteligência ocidentais?
Assim poderemos separar os fatos comprovados das hipóteses geopolíticas, sem presumir antecipadamente quem está por trás deles.
Quem está por trás dos ataques cibernéticos na Europa?
Análise geopolítica | Atualizada em 9 de novembro de 2026
A investigação dos acontecimentos recentes revela algo importante: há evidências de operações vinculadas a serviços de inteligência estatais, mas também de redes criminosas e grupos intermediários que podem atuar sem ordens diretas de governos.
O relatório oficial do CERT-EU, publicado em 6 de novembro, confirma atividades de espionagem associadas à Rússia, operações criminosas internacionais e ataques contra instituições europeias.
1. O que aconteceu em outubro e novembro?
Espionagem contra países da OTAN
Em outubro, pesquisadores identificaram operações do grupo APT28 contra um fabricante naval, uma empresa de motores aeronáuticos militares e uma agência policial em dois países da OTAN. A atividade foi associada à Rússia.
Vazamentos de dados na Dinamarca
Instituições dinamarquesas relataram acessos indevidos a registros populacionais e universitários, com centenas de milhares de pessoas potencialmente afetadas. Os responsáveis não foram identificados publicamente nesses casos.
Ataques a sistemas industriais
Desde 11 de outubro, sistemas comerciais de refrigeração em diversos países da União Europeia sofreram incidentes cibernéticos. Uma nova onda ocorreu em 1º e 2 de novembro. A Comissão Europeia confirmou investigações coordenadas, mas não identificou publicamente os autores.
Ameaças contra voos europeus
Entre 3 e 6 de novembro, pelo menos 35 voos receberam falsas ameaças de bomba. Segundo reportagem baseada em fontes de inteligência, investigadores suspeitam de uma origem russa. Essa atribuição ainda não foi comprovada, e não se trata necessariamente de invasões informáticas.
Fontes: CERT-EU, Comissão Europeia e reportagem de 7 de novembro sobre as investigações aeronáuticas.
2. Quem pode estar coordenando essas operações?
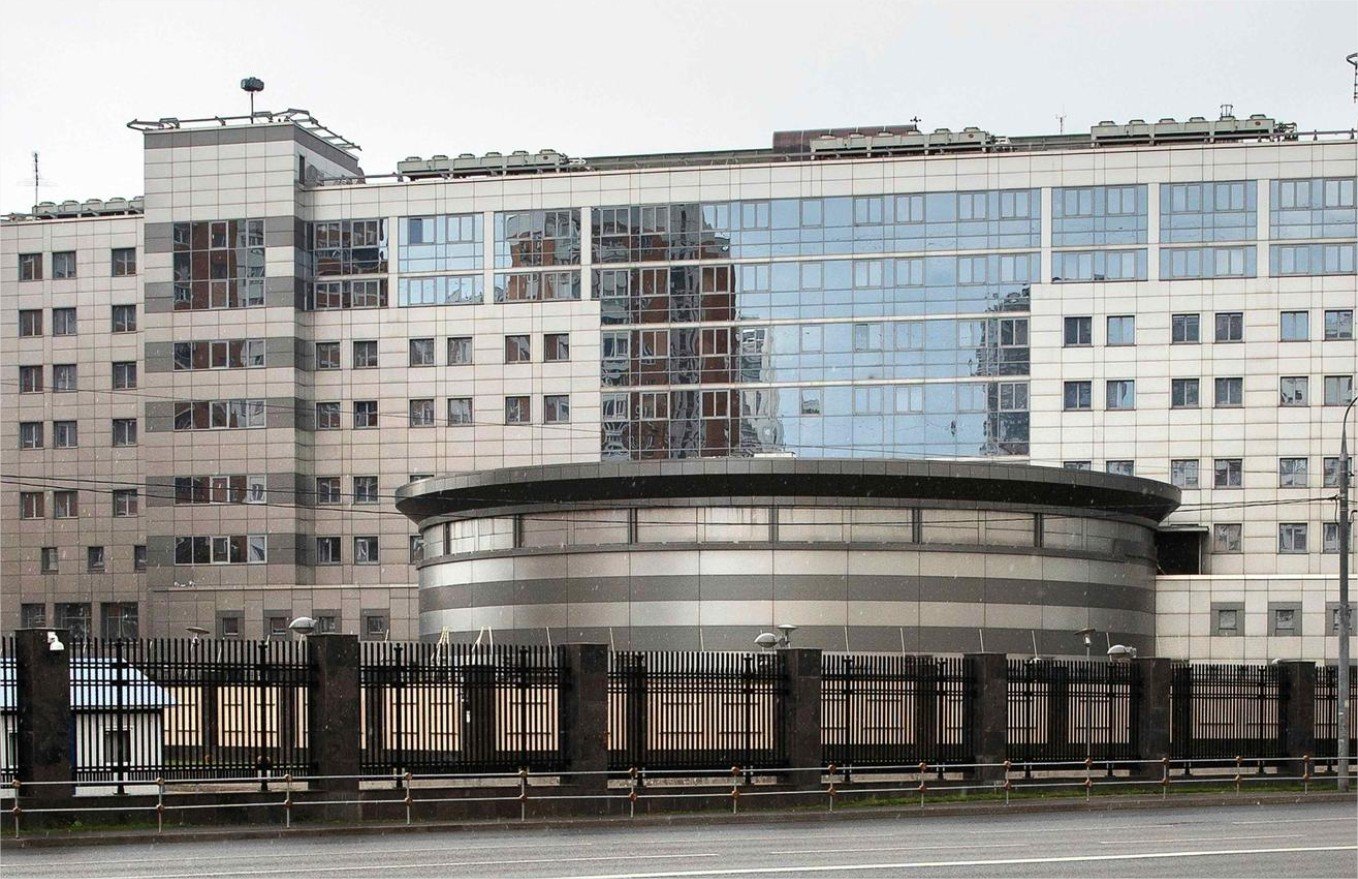
GRU — Inteligência militar russa
É uma das estruturas estatais mais frequentemente associadas a operações cibernéticas contra interesses militares e governamentais europeus. O grupo APT28 é um exemplo de atividade atribuída a essa estrutura.
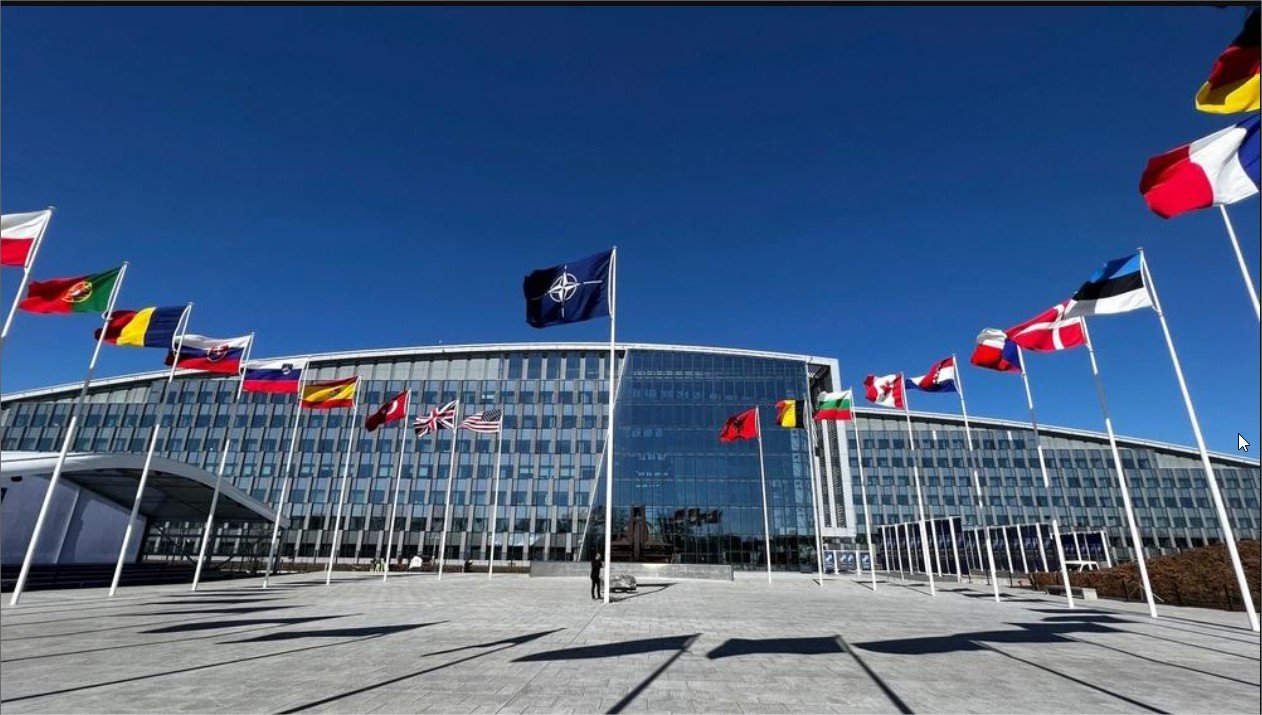
OTAN e serviços de inteligência ocidentais
A OTAN coordena políticas de defesa cibernética entre seus membros. Países ocidentais também possuem capacidades de inteligência e operações cibernéticas. Entretanto, não encontrei evidências verificadas que atribuam à OTAN a coordenação dos incidentes europeus específicos analisados aqui.
Redes intermediárias e criminosas
Hacktivistas, operadores de ransomware e empresas privadas podem realizar operações por interesse financeiro, afinidade ideológica ou apoio estatal. Essa estrutura dificulta descobrir quem realmente ordenou uma operação.
Um estudo publicado pelo Chatham House em março de 2026 demonstra como o emprego de intermediários permite diferentes graus de apoio estatal e dificulta a responsabilização dos mandantes.
3. Quem financia os ataques?
É necessário distinguir três modelos:
Financiamento estatal: operações executadas por agentes públicos ou organizações apoiadas por serviços de inteligência.
Financiamento criminoso: redes que se sustentam com extorsão, roubo de dados e pagamentos de resgate.
Apoio indireto: grupos que recebem infraestrutura, proteção, informações ou recursos de terceiros, sem que exista necessariamente uma cadeia formal de comando.
O estudo do Chatham House documenta especialmente a complexidade dessas relações no ecossistema de grupos pró-Rússia. Isso não significa que todos esses grupos sejam financiados diretamente pelo Kremlin.
4. Qual seria o objetivo geopolítico?
Uma interpretação apresentada pelo Center for European Policy Analysis (CEPA) é que operações clandestinas associadas à Rússia procuram pressionar países europeus, testar sua capacidade de resposta e aumentar os custos políticos do apoio à Ucrânia.
O estudo também descreve uma estratégia de conflito híbrido, na qual ataques digitais, sabotagem, espionagem e operações de influência podem se complementar. Trata-se de uma análise estratégica, não de prova de autoria para cada incidente.
5. Existe uma organização acima de todas essas estruturas?
Até o momento, não há evidência pública suficiente para afirmar que exista uma organização única, supranacional ou clandestina, comandando todos os ataques à Europa.
Também seria precipitado concluir que todos os episódios são operações russas, ou que foram provocados deliberadamente por governos ocidentais para justificar medidas militares.
A investigação exige observar os interesses envolvidos sem confundir três coisas: quem se beneficia, quem possui capacidade para executar e quem efetivamente ordenou.
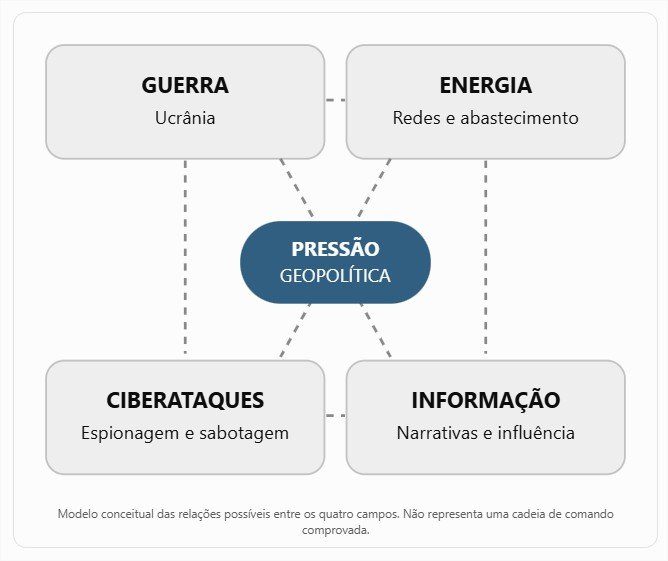
Há ainda uma questão que considero especialmente relevante para aprofundarmos: a relação entre os ataques cibernéticos, a guerra na Ucrânia, a infraestrutura energética europeia e a disputa pelo controle da informação.
Esses quatro elementos ajudam a compreender por que determinadas instituições são escolhidas como alvos e quais interesses estratégicos podem estar em jogo, sem presumir a existência de uma conspiração centralizada.
A guerra invisível na Europa: energia, informação, Ucrânia e poder
Para compreender o que está acontecendo na Europa, precisamos olhar além dos hackers. O cenário envolve uma disputa pelo controle de quatro dimensões estratégicas: energia, infraestrutura, informação e capacidade de decisão política.
A guerra na Ucrânia intensificou essas disputas, mas muitas delas já existiam antes de fevereiro de 2022.
1. A guerra híbrida: quando o conflito ultrapassa os campos de batalha
Uma guerra híbrida pode combinar operações militares convencionais com espionagem, ataques cibernéticos, sabotagem, pressão econômica e campanhas de desinformação.
O objetivo nem sempre é destruir fisicamente um país. Pode ser enfraquecer sua capacidade de funcionar, provocar insegurança na população ou pressionar seus governantes.
É importante observar que esses instrumentos podem ser empregados por diferentes Estados e também por organizações não estatais. A existência de uma operação híbrida não identifica automaticamente seu responsável.
2. Por que a energia é um alvo tão estratégico?
A energia é um dos pontos mais sensíveis da segurança nacional. Sua interrupção pode afetar hospitais, transportes, abastecimento de água, telecomunicações e produção industrial.
Em 7 de novembro de 2026, ataques russos com drones e mísseis atingiram instalações energéticas ucranianas, provocando interrupções de eletricidade, água e aquecimento em diferentes regiões. Esses foram ataques militares físicos, não necessariamente cibernéticos.
Há também evidências de operações digitais contra redes energéticas europeias. Em 2026, autoridades britânicas e europeias atribuíram ao serviço de inteligência russo FSB uma tentativa de sabotagem da rede elétrica polonesa, embora a atribuição técnica inicial tivesse apontado para outro grupo russo.
Isso demonstra duas coisas: a vulnerabilidade dos sistemas energéticos e a dificuldade de identificar corretamente os responsáveis.
3. A informação tornou-se uma arma estratégica
A disputa não ocorre apenas nos computadores invadidos. Também acontece na percepção pública.
Campanhas de influência podem procurar ampliar a desconfiança nas instituições, polarizar sociedades, disseminar informações falsas ou explorar divisões políticas preexistentes.
Entretanto, é necessário diferenciar uma campanha coordenada de desinformação de críticas legítimas aos governos, à OTAN ou à União Europeia.
A ENISA identificou intensificação de operações de espionagem por grupos associados a Estados e atividades de manipulação informacional estrangeira.
4. Como essas dimensões se conectam?
Uma operação pode combinar diferentes instrumentos, mas isso não significa que todo ataque contra infraestrutura, toda campanha informacional e todo episódio militar façam parte de um único plano.
5. O que dizem os dados sobre a verdadeira dimensão dos ataques?
O relatório da ENISA referente a julho de 2024 a junho de 2025 analisou 4.875 incidentes. Os resultados ajudam a contextualizar o cenário atual.
Distribuição dos setores mais atingidos Administração pública, Transportes, Infraestrutura digital, Finanças, Indústria.
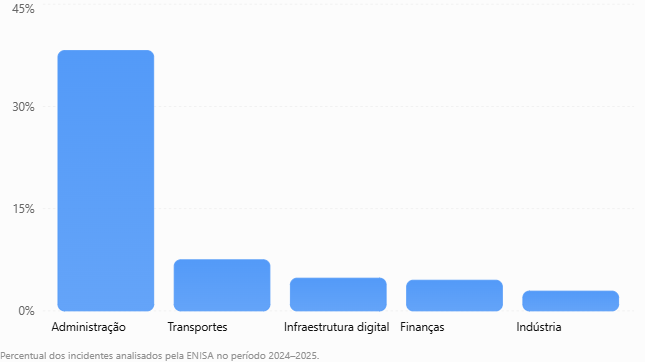
Fonte: ENISA Threat Landscape 2025. Esses percentuais não são dados específicos de novembro de 2026.
O mesmo relatório aponta que quase 80% dos incidentes analisados foram classificados como motivados ideologicamente, em sua maioria ataques de negação de serviço realizados por hacktivistas. Muitos tiveram impacto limitado.
Portanto, a quantidade de ataques não é equivalente à quantidade de operações de sabotagem patrocinadas por governos.
6. O que ainda precisa ser esclarecido?
Um dos casos mais relevantes é o dos sistemas comerciais de refrigeração afetados em diversos países europeus desde outubro.
Em 4 de novembro de 2026, a ENISA confirmou uma nova onda de incidentes ocorrida em 1º e 2 de novembro, envolvendo a atuação coordenada de autoridades nacionais, Europol e Comissão Europeia. O comunicado não atribuiu publicamente os ataques a nenhum governo ou organização específica.
Isso é especialmente importante porque atribuir uma operação sem evidências pode provocar acusações diplomáticas equivocadas e agravar tensões internacionais.
7. A questão mais profunda: quem se beneficia?
Há diferentes interesses que podem coexistir:
A Rússia tem interesses estratégicos relacionados à guerra na Ucrânia e à posição dos países europeus no conflito.
Países europeus e a OTAN procuram proteger sua infraestrutura, suas informações e sua capacidade de defesa.
Organizações criminosas procuram obter ganhos financeiros por meio de extorsão e roubo de dados.
Empresas de segurança e defesa podem receber contratos adicionais em resposta ao aumento das ameaças, o que não demonstra participação na criação delas.
A existência de benefícios políticos ou econômicos não é, por si só, prova de financiamento, autoria ou coordenação.
8. Conclusão
Para além da guerra invisível: o despertar de uma nova consciência
O cenário europeu apresenta evidências de uma disputa geopolítica que se manifesta simultaneamente no território físico, nas redes digitais e no ambiente informacional.
As operações atribuídas à inteligência russa merecem atenção pela documentação existente. Entretanto, há também atores chineses, grupos criminosos e incidentes sem autoria estabelecida.
O que permanece sem demonstração é a hipótese de um comando único por trás de todos esses acontecimentos.
A pergunta decisiva para aprofundarmos a investigação é outra: quais conexões concretas existem entre os serviços de inteligência, os grupos hackers, as empresas contratadas e as redes de financiamento?
É nesse ponto que uma análise das estruturas GRU, FSB, APT28, Sandworm e dos intermediários privados pode revelar mais do que a simples identificação dos países envolvidos.
Talvez a questão mais profunda que emerge desse cenário não seja apenas quem está por trás dos ataques cibernéticos, mas que modelo de civilização estamos alimentando quando o conhecimento, a tecnologia e a inteligência humana passam a servir à disputa pelo poder, em vez de à preservação da vida.
A humanidade atravessa um limiar histórico. Pela primeira vez, construímos uma rede planetária capaz de conectar bilhões de consciências em tempo real. Entretanto, essa mesma arquitetura, que poderia sustentar uma extraordinária expansão da cooperação humana, também se transforma em território de espionagem, manipulação, fragmentação e confronto.
Há aqui um paradoxo civilizatório: quanto mais interconectados nos tornamos tecnologicamente, mais evidente se torna a urgência de amadurecermos eticamente.
A ciência das redes nos revela a profunda interdependência dos sistemas que sustentam a vida contemporânea. Uma ruptura em determinado ponto pode desencadear consequências muito além de sua origem. O que acontece nas infraestruturas digitais encontra ressonância na economia, na política, nas relações sociais e na segurança de milhões de pessoas.
Mas a interdependência não é apenas uma característica dos nossos sistemas tecnológicos. É também um princípio fundamental da existência, reconhecido há milênios pelas grandes tradições de sabedoria.
Aquilo que afeta uma parte repercute, de diferentes maneiras, sobre o todo.
Nesse sentido, a guerra cibernética talvez seja também um espelho das contradições de nossa época: desenvolvemos instrumentos extraordinários para conectar o mundo, mas ainda não desenvolvemos, na mesma proporção, a consciência necessária para habitá-lo como uma única fraternidade humana.
Isso não significa ignorar responsabilidades, relativizar agressões ou substituir a investigação rigorosa por interpretações espirituais. Pelo contrário. A construção de uma cultura de paz exige verdade, discernimento, transparência e responsabilização. Sem esses fundamentos, a paz corre o risco de se tornar apenas uma palavra vazia.
O verdadeiro salto evolutivo de nossa civilização não será medido somente pela sofisticação de suas tecnologias, mas pela sabedoria com que escolhemos utilizá-las.
Talvez estejamos sendo convocados a reconhecer que a segurança duradoura de uma nação não pode ser construída indefinidamente sobre a insegurança de outras, assim como a prosperidade de uma civilização não pode florescer plenamente em um planeta marcado pela desconfiança permanente.
A Nova Terra, antes de ser um horizonte geográfico ou uma promessa distante, representa uma possibilidade de transformação da consciência coletiva: a passagem de uma inteligência orientada predominantemente pela competição e pelo domínio para uma inteligência capaz de integrar cooperação, responsabilidade e respeito à vida.
A grande questão do nosso tempo talvez já não seja apenas quem controla as redes, os dados, a energia ou a informação, mas qual consciência orienta aqueles que detêm esse poder.
Porque, ao final, a tecnologia amplifica nossas capacidades, mas não determina nossos valores.
E o futuro da humanidade dependerá menos das máquinas que aprenderemos a construir do que da humanidade que escolheremos nos tornar.
Que a inteligência que hoje atravessa os cabos invisíveis do planeta possa, um dia, refletir a sabedoria de uma consciência que reconhece, em cada povo e em cada ser humano, não um inimigo a ser vencido, mas uma expressão da mesma trama viva à qual todos pertencemos.
Pois a verdadeira evolução começa quando o poder deixa de ser um instrumento de separação e se transforma em uma expressão consciente de cuidado com o Todo.
O texto investiga quem disputa o controle das redes. Nossa voz convida a uma pergunta ainda maior: que humanidade estamos construindo por meio delas?
Em Gratidão, Graça e Alegria,
Mônica Lampe
Consultora de Bem-estar e Desenvolvimento Humano Multidimensional
Autora de Maná Alimento Luz; Mary e a Libélula I — A Jornada de uma Semente Estelar na Terra; Mary e a Libélula II — Ensinamentos da Grande Avó Jaci; Confissão à Maat — Os Véus da Iniciação; O Caminho Sufi — Desvelando os Véus; Consciência Cosmossistêmica — O Despertar para uma Nova Humanidade; e A Peregrinação Eterna de Ramatis — Uma Jornada pelos Séculos da Alma.
Este material constitui propriedade intelectual protegida por lei (Lei nº 9.610/98 – Lei de Direitos Autorais).
É expressamente proibida a reprodução, distribuição, compartilhamento, adaptação ou qualquer outra forma de utilização deste conteúdo — seja integral ou parcial, em qualquer formato físico ou digital — sem autorização prévia e por escrito da autora.
O uso indevido deste material sujeita o infrator às sanções civis e penais previstas na legislação brasileira vigente.
© 2026 Mônica Lampe. Todos os direitos reservados.
Desenvolvimento Humano Multidimensional
@monicalampe_oficial
contato@monicalampe.com.br
https://monicalampe.com.br
Um convite para olhar para dentro
No Oráculo de Delfos havia uma inscrição “Conhece-te a ti mesmo”.
Aqui propomos o Mapa da Clareza para que você descubra mais sobre si mesmo(a)!
Referências : Fontes para aprofundamento